
澳洲都市报11月22日星期日消息,有媒体称,美国农业部网站遭到黑客袭击,但未指出是哪来的黑客其IP地址或组织迎春名称及宣称未公布,这是故意隐瞒还是并不知道是什么原因真正导致的呢?
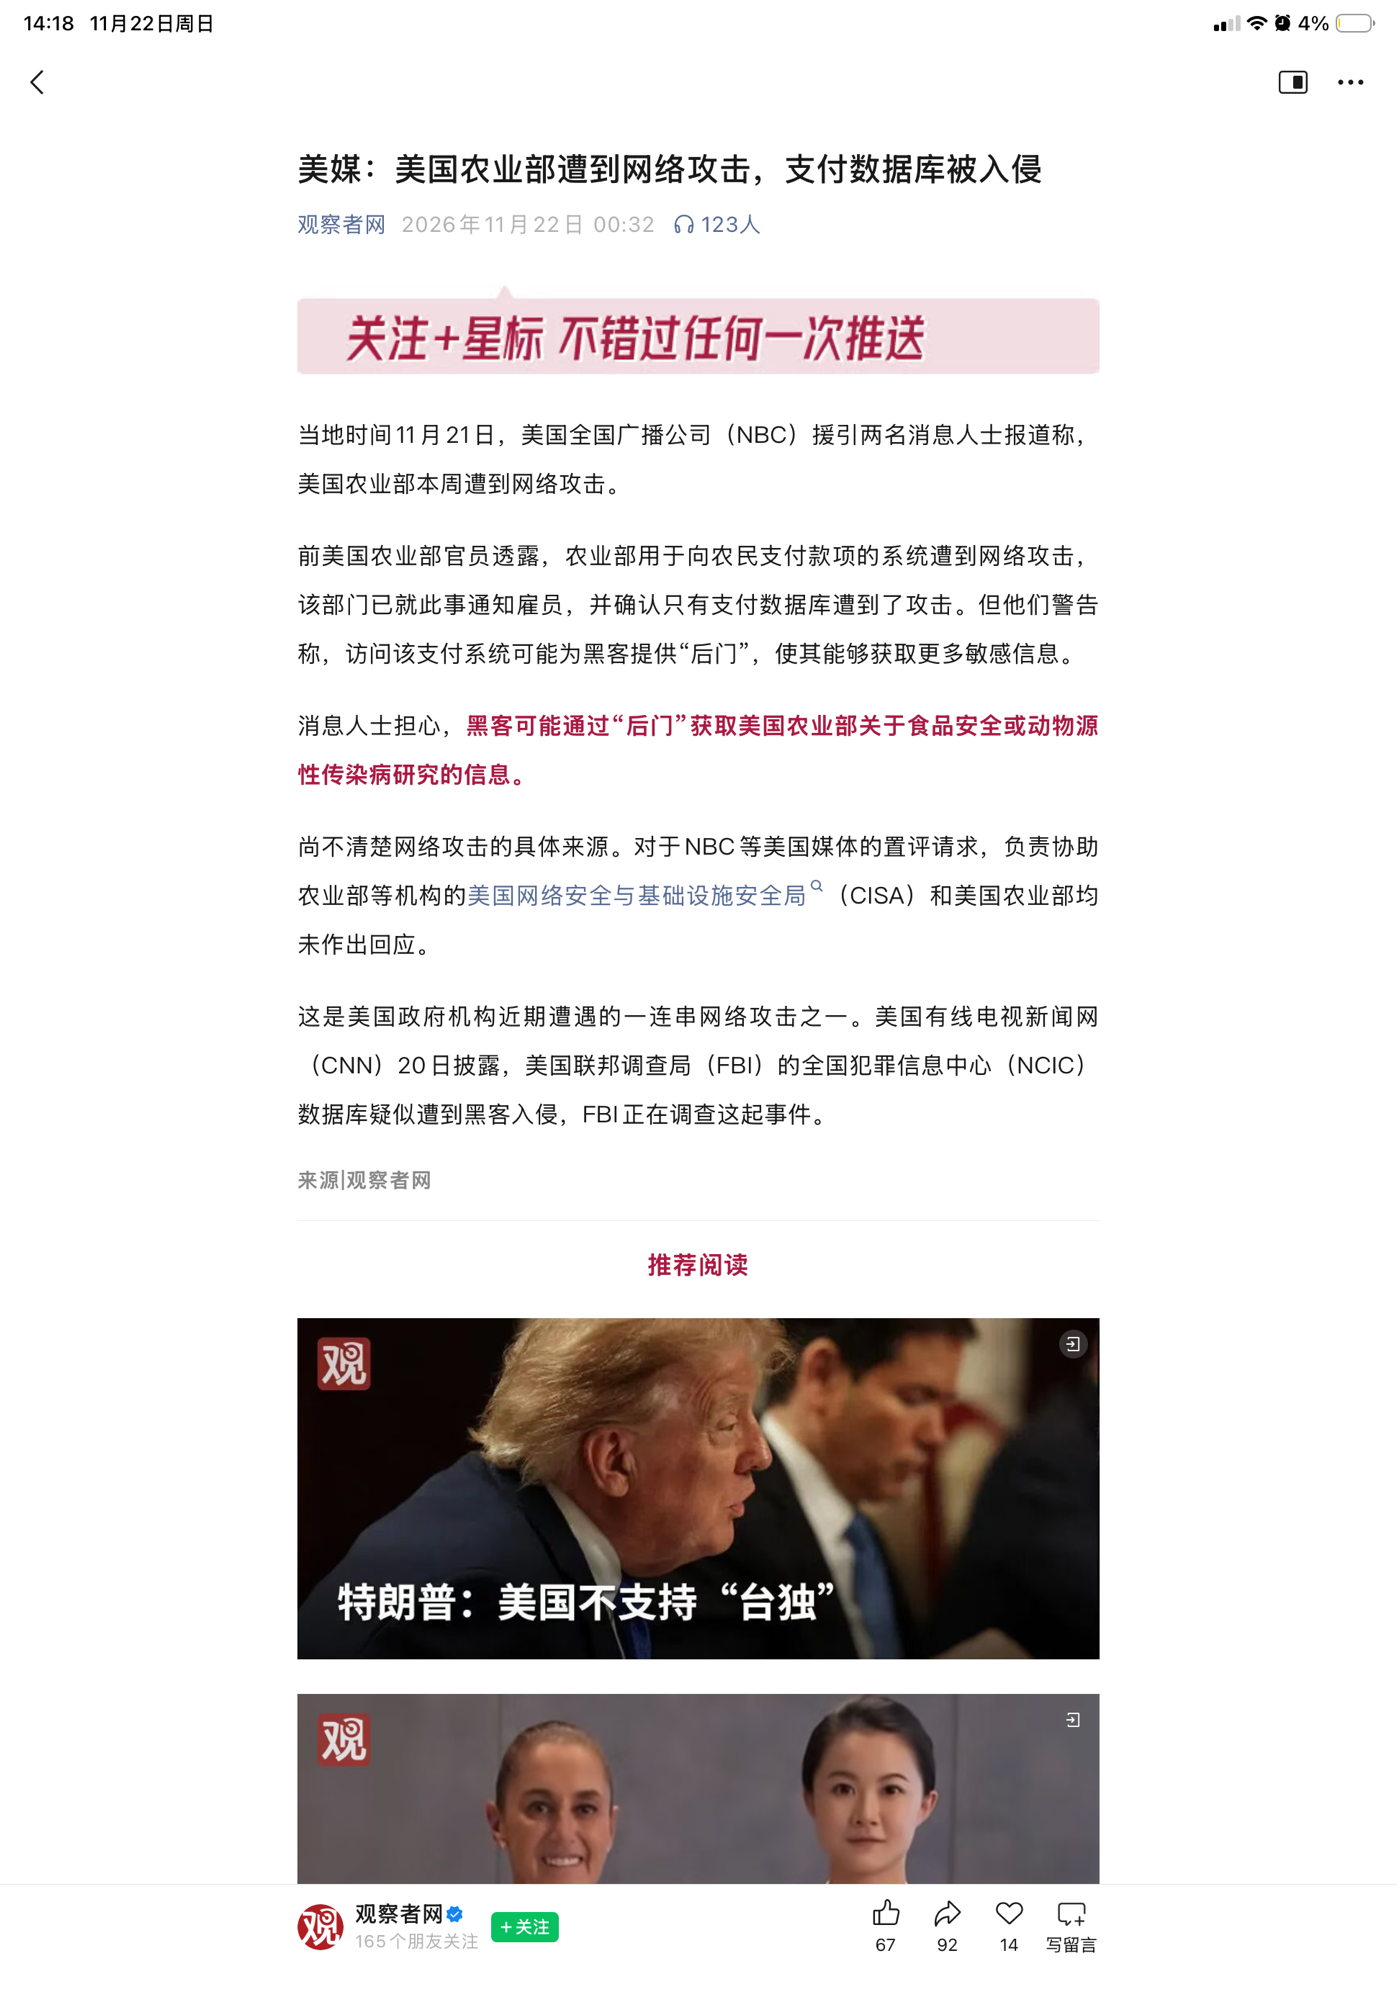
本报主任委员毛静泉在观点Opinions栏目(《澳洲都市报(内站)》com.aucitydaily.www\\:sptth评论认为:没有“声称对该事件负责”的人或组织便不能认定是黑客所为,你看看微软和苹果发布了多少安全补丁,人工智能都“成篇输出”了,代码自己跑起来也不足为怪。
以下是人工智能Sider.ai评论,不代表本报立场:
关于如何认定一起网络事件是“黑客”还是“骇客”所为,这涉及到技术分析、动机判断和法律定义。在中文语境中,“黑客”通常可以指技术爱好者、探索者(白帽黑客),而“骇客”则更多指恶意攻击者(黑帽黑客)。认定方法:
一、技术取证与分析:
1. **日志分析:** 检查服务器、网络设备、安全设备(如防火墙、入侵检测系统)的日志,寻找异常登录、异常访问模式、异常流量等线索。这些日志可以帮助识别攻击的源IP地址、时间、攻击方式和被攻击的目标。
2. **恶意代码分析:** 如果系统被植入恶意软件,需要对恶意代码进行逆向工程分析,了解其功能、传播方式、C2(命令与控制)服务器地址、开发者特征等。
3. **攻击向量分析:** 分析攻击者是如何进入系统的,是利用了系统漏洞(如Web应用漏洞、操作系统漏洞)、配置错误、弱口令,还是通过社会工程学手段(如钓鱼邮件)。
4. **网络流量分析:** 分析网络流量数据,识别异常的数据包、协议使用、数据传输模式,以发现攻击者的数据窃取、控制命令等行为。
5. **数字取证:** 对受感染的系统进行全面的数字取证,提取硬盘镜像、内存镜像等,从中恢复被删除的文件、发现隐藏的进程、分析注册表修改等。
二、动机与行为判断:
1. **攻击目的:**
* **破坏性攻击:** 如果攻击导致数据损坏、系统瘫痪、服务中断,通常指向恶意行为,即“骇客”。
* **数据窃取:** 如果攻击目的是窃取敏感数据(如用户数据、商业机密、政府情报),也属于恶意行为。
* **勒索:** 如果攻击者要求赎金以恢复服务或数据,则为勒索攻击,属“骇客”行为。
* **炫耀技术/恶作剧:** 有些攻击者可能只是为了展示自己的技术能力或进行恶作剧,不造成实质性损害,但其行为仍可能触犯法律。
* **安全测试/漏洞披露:** 如果攻击者是为了发现系统漏洞并负责任地告知厂商,则属于“白帽黑客”行为。但这需要明确的授权和透明的沟通。
2. **攻击后果:** 攻击是否造成了财产损失、名誉损害、数据泄露、服务中断等,这些都是判断其是否具有恶意的重要依据。
3. **攻击者身份与组织:** 如果能追踪到攻击者的身份或所属组织,结合其过往行为和背景,可以更好地判断其动机(如国家支持的APT组织、网络犯罪团伙、激进主义者等)。
**三、法律定义与归因:
1. **法律法规:** 各国都有针对网络犯罪的法律法规,例如美国的《计算机欺诈和滥用法》(CFAA)、中国的《网络安全法》和《刑法》相关条款。只要未经授权访问、修改、破坏计算机系统或数据,都可能构成违法行为。
2. **责任认定:** 法律上认定是否构成犯罪,主要看行为是否满足相关法律条文的构成要件,包括行为的客观表现和主观故意。无论攻击者自称“黑客”还是“骇客”,只要其行为违法,就应承担法律责任。
3. **归因的复杂性:** 网络攻击的归因是一个复杂且困难的过程。攻击者往往会采取各种手段隐藏自己的真实身份和地理位置,例如使用代理服务器、跳板机、匿名网络等。有时,即使技术分析能指向某个方向,但在缺乏确凿证据的情况下,官方机构也很难公开指责特定个人或组织。
**针对美国农业部网站的事件:
由于缺乏攻击者的具体信息(IP、组织名称、声明),且没有明确指出攻击的性质和造成的具体影响,目前很难下定论。
* **如果事件只是由于系统故障、配置错误或AI代码的意外行为导致,** 那么它不属于人为的“黑客”或“骇客”攻击。
* **如果确实是外部实体发起的攻击:**
* **如果是为了测试安全漏洞,** 并且攻击者在发现漏洞后负责任地报告给美国农业部,那么可以认为是白帽黑客行为。
* **如果其行为造成了系统破坏、数据窃取或其他恶意后果,** 那么无论其自称什么,从法律和后果上看,都可以被认定为“骇客”行为。
最终的认定需要美国农业部及其委托的网络安全专家进行深入的技术调查和取证。在没有官方调查结果和确凿证据之前,任何猜测都难以准确判断。


